... und eigene Anbieter (CYOT) kommen ab 30.10.!
Microsoft beendet die eigene Zustellung von SMS und Sprachanrufen für die MFA in Entra ID. Wer telefonbasierte Verfahren weiter braucht, wählt künftig einen externen Telefonie-Anbieter.
Die Option "Choose Your Own Telephony Provider" (CYOT) wird laut Message Center MC1519855 am 30. Oktober 2026 weltweit allgemein verfügbar.
- September 2026: Passkeys werden Standard. Nutzer mit SMS oder Sprache in der Authentication Methods Policy oder in den Legacy-MFA-Einstellungen werden automatisch für Passkeys aktiviert und beim MFA-Login zur Registrierung aufgefordert. Nutzer dürfen die Aufforderung bis zu den Stichtagen beliebig oft verschieben.
- Oktober 2026 - AKTUELL: CYOT ist allgemein verfügbar.
- Februar 2027: Die Microsoft-Zustellung endet für alle Nutzer außer Globalen Administratoren und externen Nutzern. Interne Gastnutzer sind eingeschlossen.
- Juli 2027: Die Zustellung endet auch für Globale Administratoren und externe Nutzer.
Was danach passiert
Nutzer, deren einzige verfügbare MFA-Methode SMS oder Sprache ist, müssen nach dem jeweiligen Stichtag beim Anmelden einen Passkey registrieren. Die Aufforderung blockiert die Anmeldung, solange kein Telefonie-Anbieter konfiguriert ist, und lässt sich nicht abschalten. Wer bereits einen Passkey, Windows Hello for Business oder eine andere phishing-resistente Methode hat, ist nicht betroffen.
Ein temporärer Opt-out vom 1. September 2026 bis 1. Februar 2027 verzögert nur die automatische Passkey-Aktivierung und die Registrierungskampagne, nicht die Durchsetzung. Er läuft über die Graph-Eigenschaft optOutSettings.passkeyDynamicMigration an der Authentication Methods Policy (Beta-Endpunkt, Berechtigung Policy.ReadWrite.AuthenticationMethod).
Was Du jetzt tun kannst
Zuerst brauchst Du die Liste der betroffenen Nutzer. Microsoft stellt dafür das PowerShell Skript Get-SmsVoicePolicyUsers.ps1 auf GitHub bereit. Du brauchst dafür die Rolle Global Reader, Authentication Policy Administrator oder Security Reader.
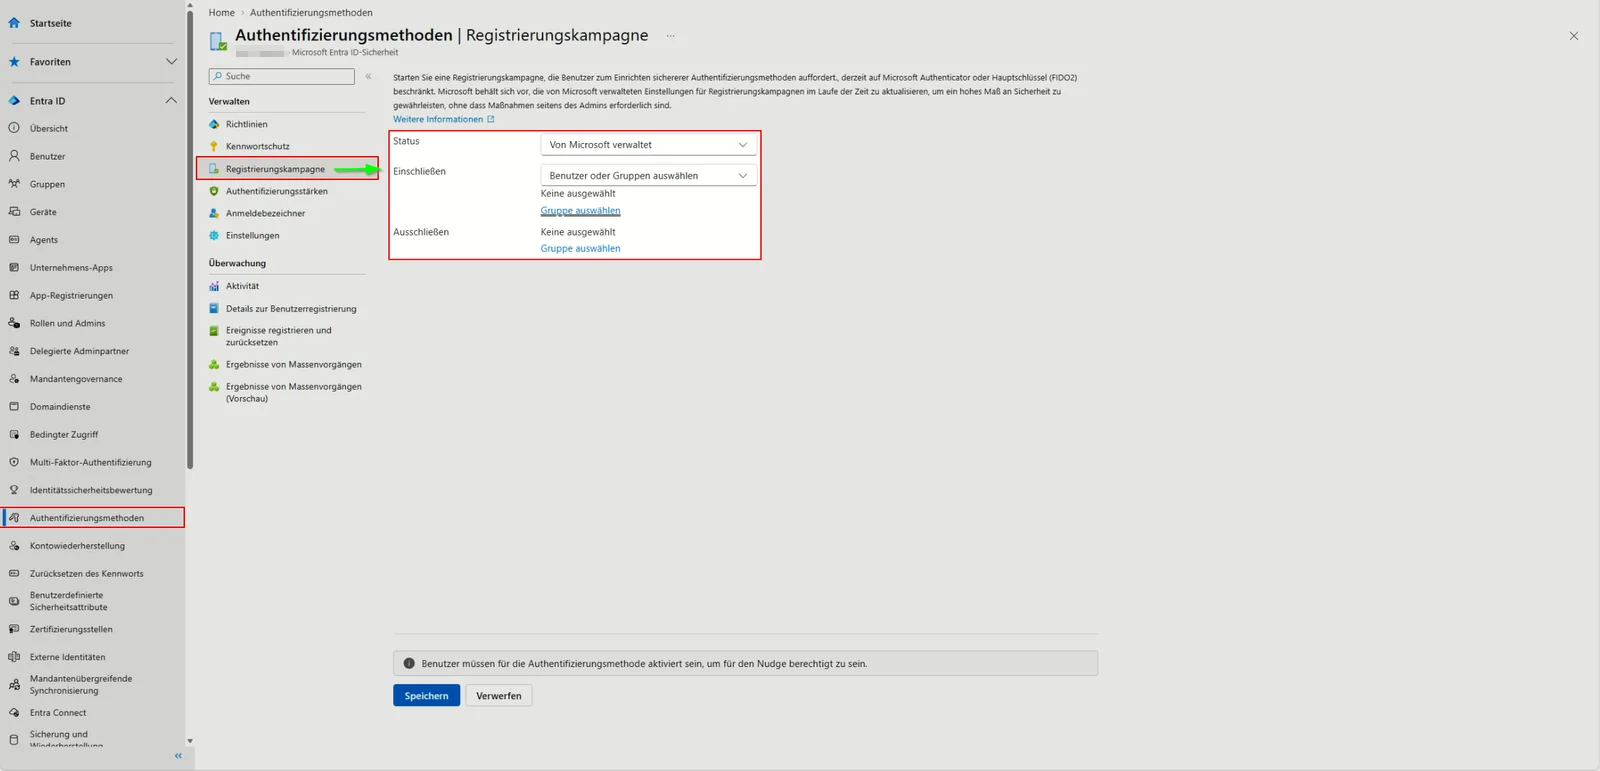
Danach aktivierst Du Passkey (FIDO2) als Authentifizierungsmethode und richtest die Registrierungskampagne ein.
- Gehe dazu im Entra Admin Center auf > Authentication methods > Registration campaign > Campaign state > auf Microsoft Managed
Als Ziel wählst Du die Sicherheitsgruppe der SMS- und Sprach-Nutzer, die Du nach der Ermittlung über das Skript angelegt hast. So erreicht die Kampagne genau die Nutzer, die später blockiert würden, und nicht den ganzen Tenant.
CYOT lohnt sich nur bei dokumentiertem Bedarf, etwa aus regulatorischen Gründen oder bei Nutzern, die keinen Passkey einsetzen können. Die Anbieterwahl läuft über den Microsoft Security Store. In der Private Preview sind Soprano und Telesign gelistet, weitere sollen zur allgemeinen Verfügbarkeit folgen. Vertrag, Konfiguration und Überwachung liegen bei Dir.
Für den Kauf im Security Store brauchst Du laut Message Center ein Azure-Abrechnungsabo, eine Ressourcengruppe und eine passende Azure-Rolle. Menüpfade und Rollen für die Konfiguration nennt Microsoft erst mit der Dokumentation zum 30. Oktober, prüfe sie dann selbst.
Fazit
Die Abschaltung ist ein Termin, kein Vorschlag. Wer SMS und Sprache nur aus Gewohnheit nutzt, stellt auf Passkeys um und spart sich Anbieterkosten. SMS ist außerdem nicht phishing-resistent, weil SIM-Swapping und SS7-Angriffe den Kanal umgehen.
Wer telefonbasierte MFA fachlich braucht, plant Anbieterauswahl und Einkauf jetzt, denn beides dauert länger als die Technik.
💬 Kommentare
0 KommentareSei der Erste und starte die Diskussion mit einem hilfreichen Beitrag.
Kommentar hinterlassen
Dein Beitrag wird vor der Veröffentlichung kurz geprüft — fachlich, respektvoll und auf den Punkt ist hier genau richtig.