Verdächtige Gast-Einladungen melden statt nur ablehnen!
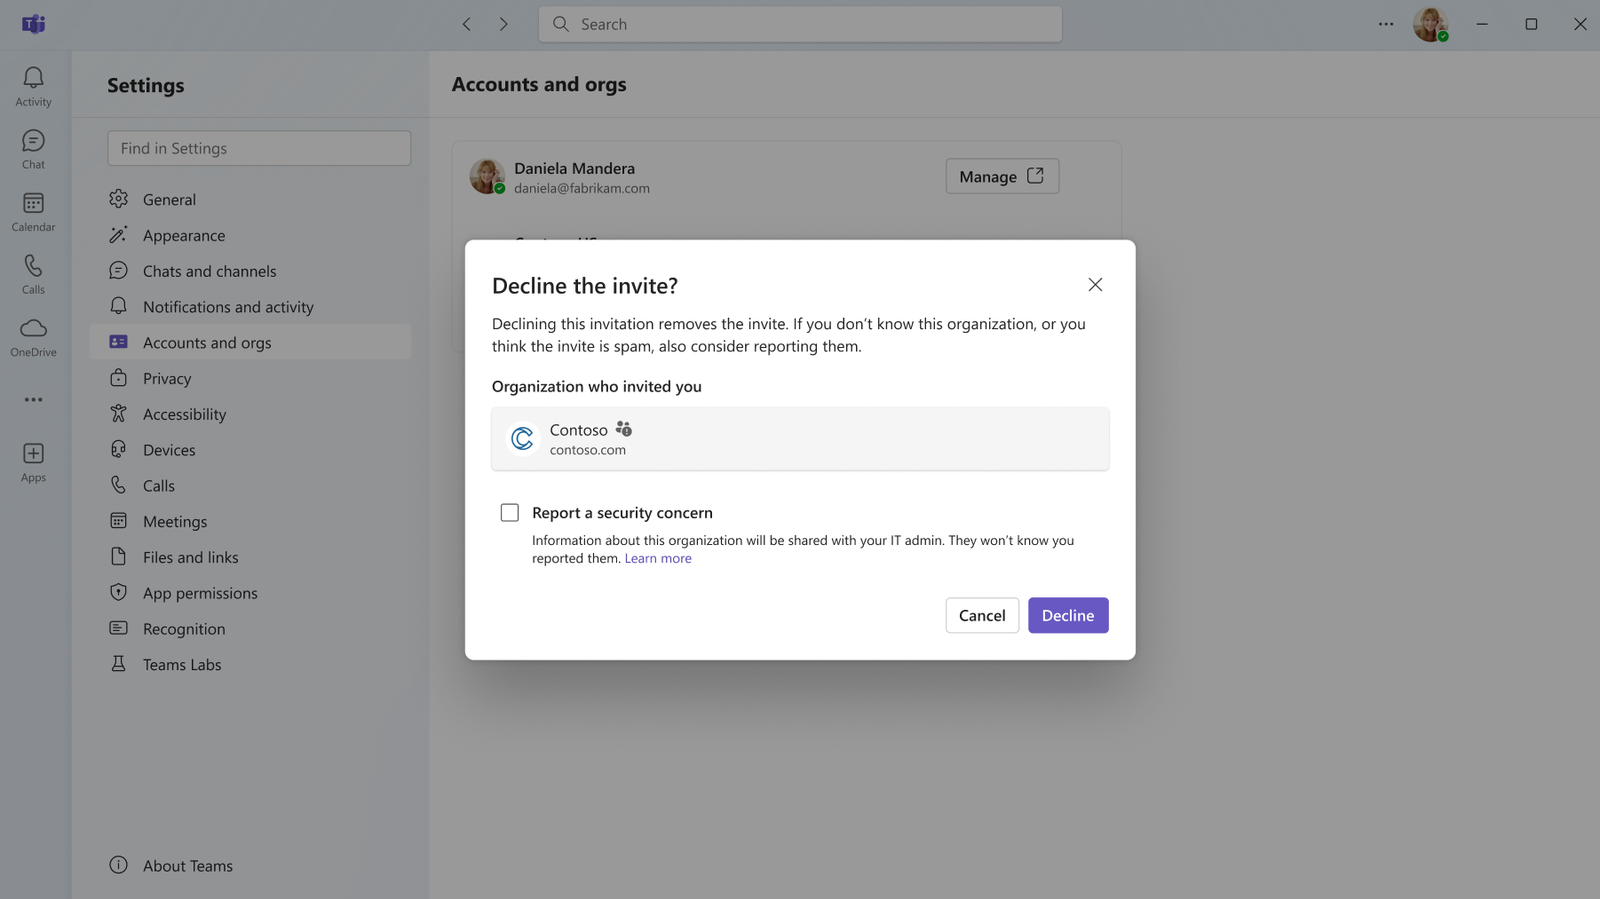
Eine fremde Organisation lädt einen deiner Mitarbeiter als Gast ein, der Mitarbeiter lehnt ab, und dein Sicherheitsteam erfährt davon nichts. Microsoft ergänzt mit MC1530615 (Roadmap 571297) einen Meldeweg: Wer in Teams eine Gast-Einladung einer anderen Organisation ablehnt, kann sie künftig als verdächtig melden.
Was neu ist
Die Meldung geht an zwei Stellen. Microsoft bekommt sie zur Prüfung, und bei dir landet sie im Bericht „User reported security submissions" im Teams Admin Center. Du siehst damit erstmals, ob Mitarbeiter Einladungen erhalten, die nach Phishing oder Missbrauch der Gast-Funktion aussehen.
Laut Message Center läuft das Feature auf Desktop, Mac und Web. Der Rollout beginnt Anfang November 2026 und soll Mitte November 2026 abgeschlossen sein.
Warum das Signal fehlte
Eine Gast-Einladung wird über Microsoft verschickt, deshalb wirkt sie vertrauenswürdig, auch wenn der einladende Tenant dem Empfänger völlig fremd ist. Ablehnen schützt den einzelnen Nutzer, liefert dir aber keine Information.
Du erfährst von einer Welle erst, wenn jemand beim Helpdesk anruft. Mit dem Bericht im Admin Center hast du eine Stelle, an der sich mehrere Meldungen zum selben Absender zeigen.
Was du jetzt prüfst
Das Verhalten hängt an der Einstellung „Report a security concern" in der Teams Messaging Policy. Ist sie bei dir schon aktiv, musst du laut Message Center nichts tun.
Zwei Punkte kannst du vorab klären.
Erstens die Lizenz: Der Eintrag nennt keine Voraussetzung. Für das Melden von Nachrichten setzt Microsoft laut „Microsoft 365 for IT Pros 2027" Defender for Office 365 Plan 1 voraus, ob das auch für Gast-Einladungen gilt, ist ungeprüft.
Zweitens der Ablauf: Das Buch beschreibt, dass gemeldete Nachrichten im Defender Portal nur erscheinen, wenn die Meldung dort ebenfalls aktiviert ist. Sind Teams-Admin und Security-Team zwei Personen, sprecht ab, wer den Bericht liest.
Fazit
Das Feature kostet dich fast nichts und schließt eine echte Lücke im Gastzugriff: Aus einer privaten Ablehnung wird ein Signal für dein Sicherheitsteam. Prüf die Policy-Einstellung vor dem Rollout Anfang November, kläre die Zuständigkeit für den Bericht und sag den Mitarbeitern, dass sie verdächtige Einladungen melden sollen, statt sie nur wegzuklicken.
weitere Links
| Microsoft Message Center MC1530615 (Archiv) | https://mc.merill.net/message/MC1530615 |
| Microsoft Roadmap RM571297 (Archiv) | https://mc.merill.net/message/RM571297 |
💬 Kommentare
0 KommentareSei der Erste und starte die Diskussion mit einem hilfreichen Beitrag.
Kommentar hinterlassen
Dein Beitrag wird vor der Veröffentlichung kurz geprüft — fachlich, respektvoll und auf den Punkt ist hier genau richtig.