Teams Weaponizable File Protection ...
Microsoft verschiebt die Anpassung der Weaponizable File Protection in Teams um einen Monat. Laut MC1509801 (Roadmap-ID 571298), aktualisiert am 2. November 2026, beginnt der Rollout jetzt Anfang Dezember 2026 und soll Mitte Dezember abgeschlossen sein.
Bisher stand Anfang November und Mitte November im Plan. Die Erstmeldung stammt vom 15. Oktober 2026.
Was sich ändert
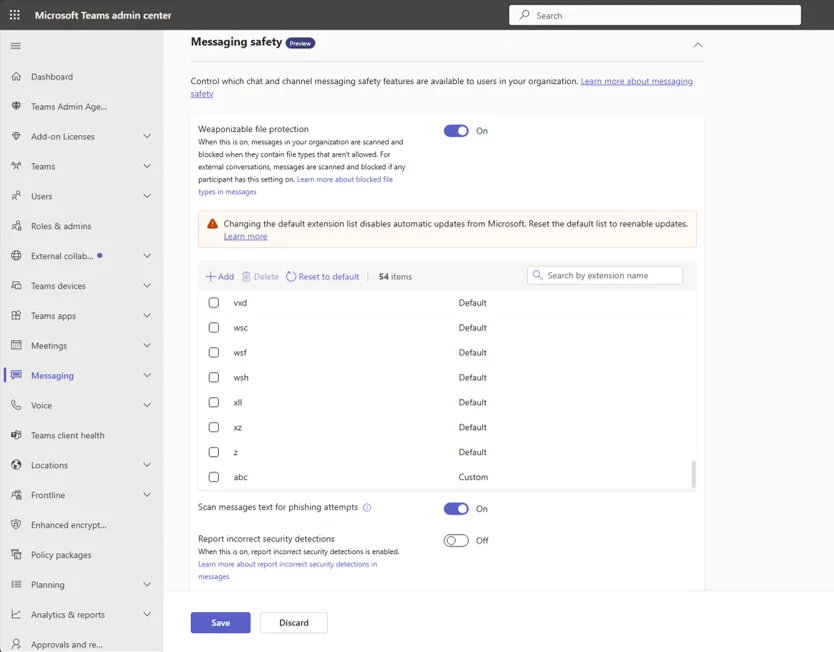
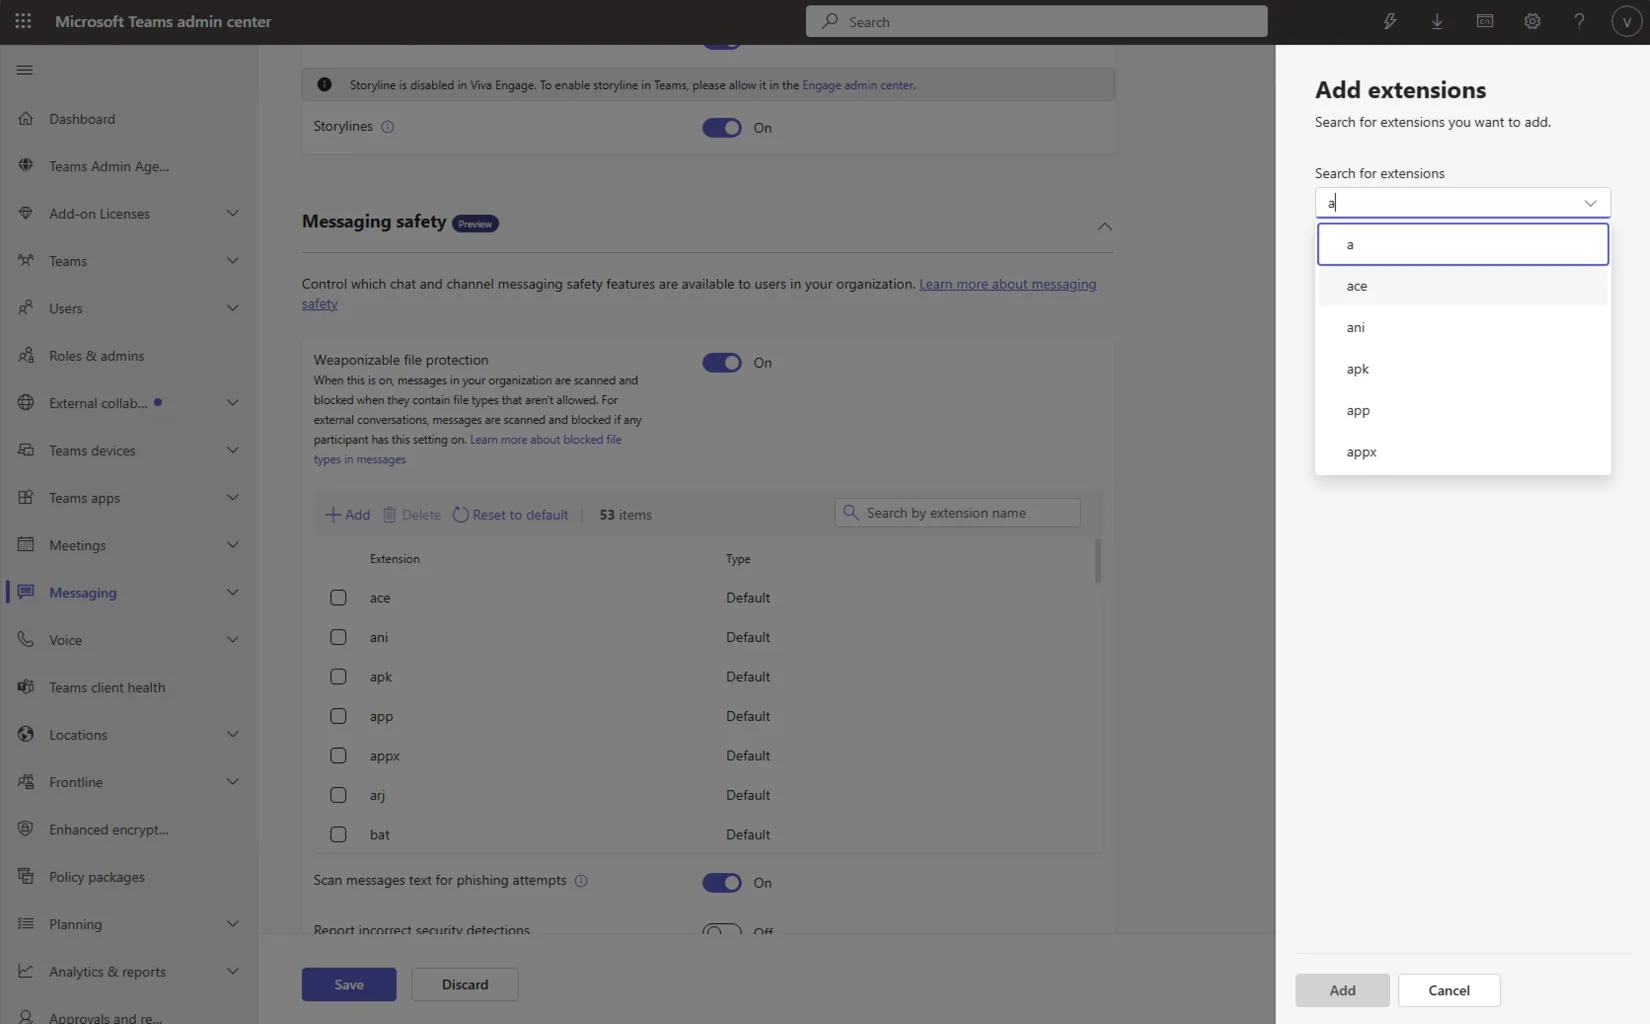
Die Funktion blockiert in Teams Dateien mit Endungen, die als Angriffsvektor gelten. Bisher legt Microsoft die Liste fest, Admins haben darauf keinen Einfluss. Nach dem Rollout können sie Dateiendungen hinzufügen oder entfernen, oder bei der von Microsoft empfohlenen Standardliste bleiben. Die Plattformen: Android, Desktop, iOS, Mac und Web. Die Oberfläche für Anwender bleibt unverändert, blockierte Dateien werden weiter wie heute blockiert.
Preis der Anpassung
Die Entscheidung hat eine Folge, die Du kennen solltest: Wer die Standardliste behält, bekommt künftige Änderungen von Microsoft automatisch. Wer die Liste anpasst, bekommt keine automatischen Updates der empfohlenen Liste mehr. Eine eigene Liste ist daher eine Pflegeaufgabe. Neue riskante Dateiendungen musst Du selbst nachtragen, und das fällt erst auf, wenn ein Vorfall passiert.
Die Rückkehr ist möglich: Du kannst die Konfiguration jederzeit auf die empfohlene Standardliste zurücksetzen und bekommst danach wieder automatische Updates.
Wer betroffen ist und was Du tun musst
Betroffen sind Organisationen, die Weaponizable File Protection in Teams aktiviert haben. Sie bleiben standardmäßig bei der empfohlenen Liste, Microsoft verlangt keine Aktion. Wenn Du anpassen willst, etwa weil ein Fachbereich regelmäßig eine blockierte Endung austauscht, plane das erst nach dem Rollout im Dezember.
Welche Endungen die Standardliste enthält, nennt die Meldung nicht. Den Menüpfad der neuen Einstellung nennt sie ebenfalls nicht, sie zeigt nur zwei Screenshots der Ansichten "Customize file type" und "Customize file type add". Eine Learn-Seite zur Funktion konnte ich nicht abrufen. Prüfe den Pfad im Tenant, sobald die Einstellung erscheint, und dokumentiere die Änderung samt Begründung. Eine Lockerung der Liste ist eine Sicherheitsentscheidung, die Du nachweisen können solltest.
Fazit
Die Verzögerung ändert nichts an der Entscheidung, vor der Du stehst: Standardliste mit automatischen Updates oder eigene Liste mit eigener Pflege. Für die meisten Umgebungen spricht die Standardliste, weil Du keine neue Bedrohung nachtragen musst.
Eine eigene Liste lohnt sich nur, wenn ein konkreter Geschäftsfall eine Endung freigeben muss. Dann gehören Begründung und Wiedervorlage in die Dokumentation.
weitere Links
| Quelle | URL |
| Microsoft Message Center (Archivspiegel mc.merill.net) | https://mc.merill.net/message/MC1509801 |
| Microsoft Roadmap (Archivspiegel mc.merill.net) | https://mc.merill.net/message/RM571298 |
💬 Kommentare
0 KommentareSei der Erste und starte die Diskussion mit einem hilfreichen Beitrag.
Kommentar hinterlassen
Dein Beitrag wird vor der Veröffentlichung kurz geprüft — fachlich, respektvoll und auf den Punkt ist hier genau richtig.